
面向关注高安全与合规标准的终端环境,本文系统解析谷歌浏览器在2026年10月的核心调优策略。从底层沙箱防御、权限最小化管理到多账号数据隔离与崩溃排查,提供兼顾业务稳定性与隐私合规的深度配置方案,保障系统在长效运行中的可靠表现。
随着Web应用对终端算力与数据权限调用的持续加深,单一的默认配置已难以满足严苛的数据安全审计与高负荷运行需求。结合当前稳定版的技术特征,本文针对隐私合规、渲染崩溃与权限冲突等现实瓶颈,输出针对性的调优方案。
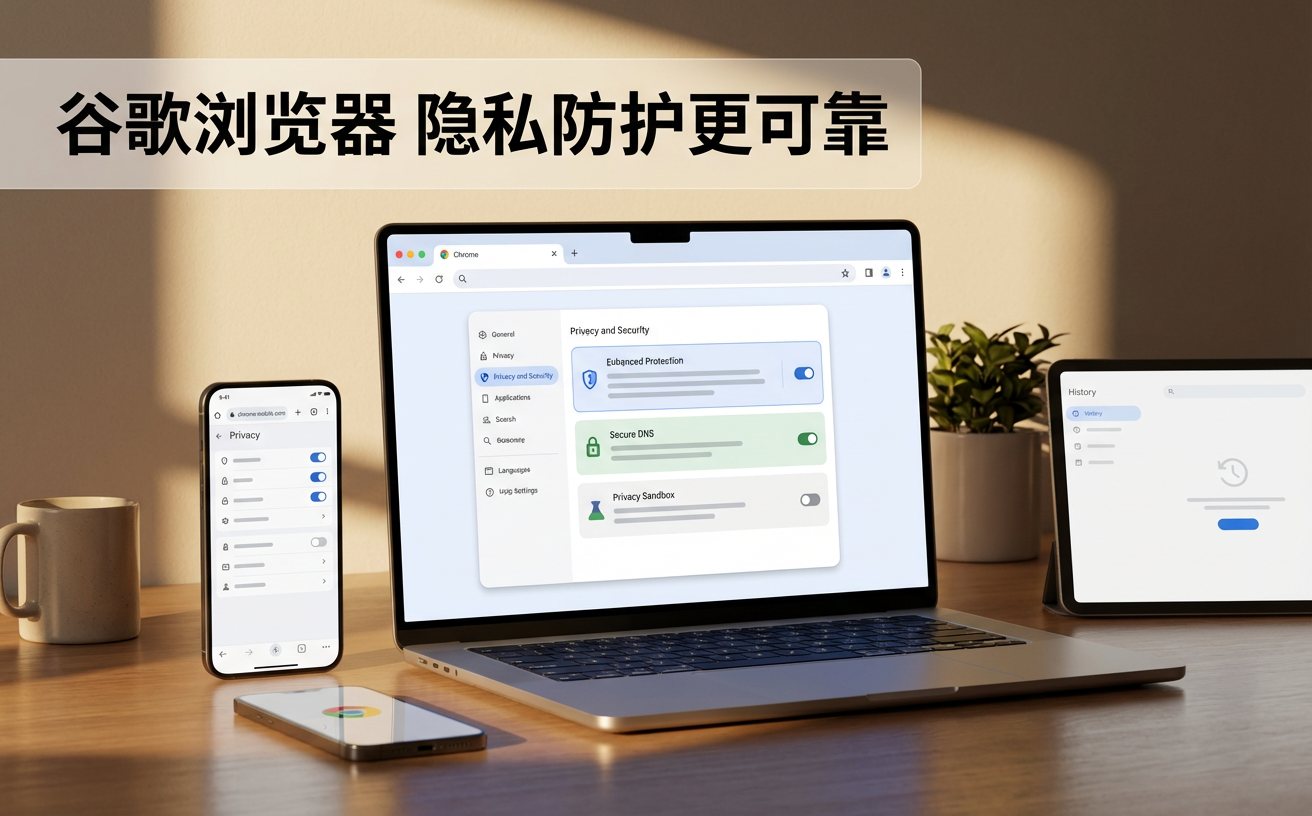
在企业网络或合规要求严苛的场景下,防御恶意注入与钓鱼攻击必须前置。当前最新稳定版已集成 Google Safe Browsing 增强保护机制与多进程沙箱隔离体系。建议在设置中开启“增强型保护”,阻断已知恶意程序与未经签名的危险拓展。为防止零日漏洞穿透,应确认当前运行版本具备完整的安全签名(如 v122.0.6261.129 正式版本规范),并确保 Windows 10/11 64位系统内存配置在 4GB 以上,以承载各标签页隔离沙箱所必需的内存保留段,避免因系统级资源抢占导致沙箱保护降级或页面被动终止。
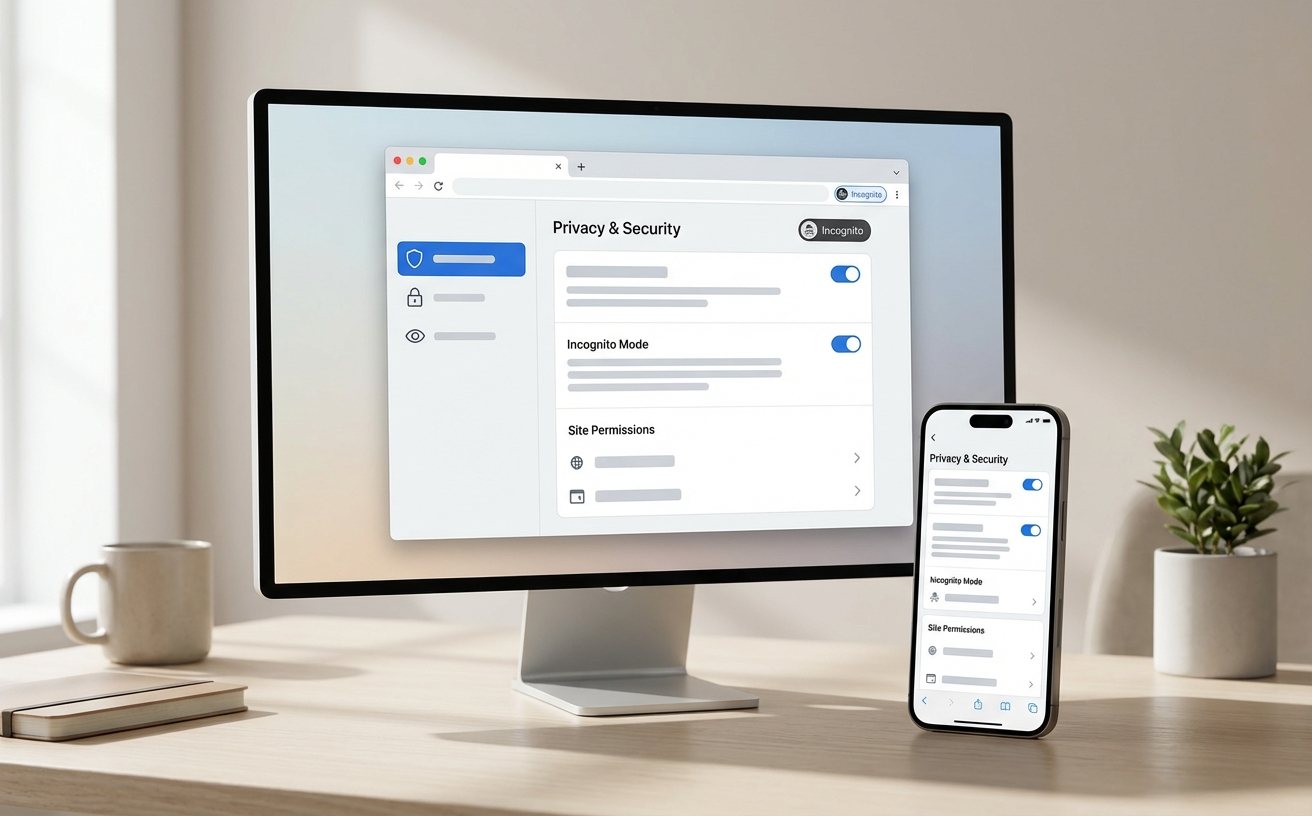
长期未清理的站点权限与庞杂 Cookie 极易引发跨域权限污染,甚至导致企业级单点登录(SSO)出现重定向死循环。在排查“持续加载后报 431 状态码或重定向过多”问题时,应进入 chrome://settings/content,将摄像头、麦克风及剪贴板默认设为“不允许”,仅对内网受信任域名开放。同时,启用“关闭所有窗口时清除 Cookie 及网站数据”,并配合例外白名单机制保留核心业务会话。此举既能有效阻断跨站点追踪脚本在本地的隐式持久化,又能预防旧令牌损坏导致的认证死锁故障。
在多标签页并行处理复杂图表或大型 Web 协同系统时,偶发的页面假死或“STATUS_BREAKPAD”报错多由图形驱动协同失效引起。真实排查时,可通过“系统”设置临时关闭“使用图形加速”,若画面撕裂或卡死现象立即消除,则应针对当前显卡架构重新适配驱动或重置 ANGLE 渲染后端。此外,针对大内存占用导致的前台卡顿,应激活“内存节省”模式,并针对关键业务系统添加“始终保持这些网站处于活跃状态”规则,防止后台关键轮询请求因系统强制丢弃标签页内存而中断网络握手。
混合使用同一套浏览器环境处理敏感业务与日常浏览,极易产生凭据串扰风险。建议严格执行 Profile 物理隔离机制:通过右上角个人资料管理器,分别为“合规业务”与“通用浏览”建立独立的配置文件目录。每个配置文件的本地缓存、扩展程序及安全密钥均独立加密存储于用户本地应用数据区。此架构下,即使通用配置文件遭受恶意插件探测,也无法穿透到受保护的业务配置文件中,彻底杜绝企业账号凭据在本地存储层面的侧信道泄漏。
此类现象通常是由于服务端启用了严格的 no-cache 响应头与客户端缓存策略冲突所致。排查时应先调出开发者工具(F12),切换至“网络”选项卡复现请求,若发现表单 POST 刷新导致缓存失效,可通过清理特定站点的“存储”数据并重置该域名缓存解决,切忌全量清理全局数据以免影响其他业务凭据。
谷歌浏览器在多配置文件设计上采用互不连通的子目录(如 Profile 1, Profile 2)。各目录下的 Login Data 与 Cookies 均依赖操作系统的 DPAPI(Windows 环境)或 Keychain(macOS 环境)进行绑定加密,仅在当前用户合法登录系统上下文时方可解密,从底层机制上杜绝了跨配置文件的无授权读取。
约 1.3MB 至 2.3MB 的在线安装程序在启动后会根据终端架构(x64/ARM64)匹配下载约 90MB 的完整二进制组件。若部署中断,需排查内网代理是否拦截了安全证书链或 Google Safe Browsing 校验端口;若网络受限,应通过官方授权渠道获取离线全量安装包,并通过哈希与签名校验以确保环境干净合规。
构建兼顾隐私合规与极速稳定的生产力基准。建议访问 /download/ 获取符合最新安全策略的官方稳定版安装程序,并在部署后参考本指南完成安全基线与稳定性配置。
相关阅读:谷歌浏览器 设置优化与稳定性建议 202610,谷歌浏览器 设置优化与稳定性建议 202610使用技巧,谷歌浏览器 账号管理 下载与安装指南 202610
© 2026 Google LLC. 这是一个说明型官方下载页面,提供合规稳定的版本获取渠道。